NVIDIA представила Confidential Bare Metal для защищённых ИИ-вычислений
NVIDIA объявила о Confidential Bare Metal — варианте защищённого выполнения ИИ-задач на выделенной сторонней инфраструктуре. Для обычного пользователя ИИ-чата этот анонс сам по себе не подтверждает ни новых функций, ни изменения гарантий конфиденциальности переписки.
Что объявлено и что остаётся планом
Подтверждён факт публикации анонса NVIDIA. Компания представила Confidential Bare Metal как дополнение к вариантам Confidential Computing для контейнеров и виртуальных машин. По описанию производителя, новый режим позволяет разработчикам моделей управлять собственным программным стеком на выделенной инфраструктуре стороннего оператора.
NVIDIA заявляет о криптографической защите передачи данных, проверке целостности платформы и аппаратных ограничениях доступа. Это описание производителя, а не результаты независимого испытания. Интеграция режима в Cohere Model Vault обозначена как план.
Какую задачу решает этот подход
Ключевой вопрос здесь — доверие между владельцем модели и оператором вычислительной площадки. Разработчику может требоваться чужое оборудование, но нежелательно раскрывать тому, кто его обслуживает, параметры модели или обрабатываемые данные. Защита во время вычислений адресует именно этот участок, а не только пересылку или хранение информации.
Однако выделенный сервер не становится автоматически доверенным. Важны состав защищённого контура, способ проверки его состояния и распределение полномочий. Отсутствие виртуализации само по себе не доказывает более высокую безопасность.
Почему это не гарантия для переписки
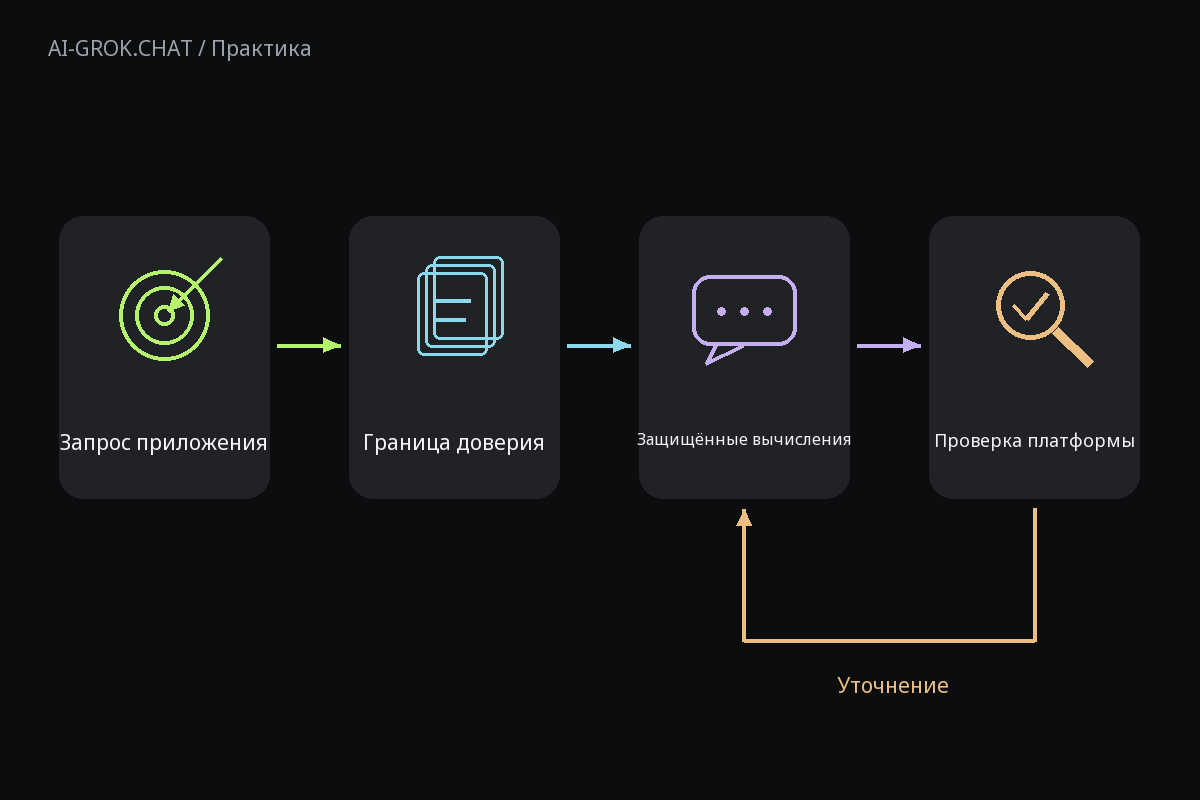
Пользователь взаимодействует с приложением, а не непосредственно с защищённым GPU. Запрос может проходить через интерфейс, серверную обработку, журналирование и другие компоненты. Инфраструктурная защита одного участка не описывает автоматически правила работы всей цепочки.
Поэтому из анонса нельзя вывести, сохраняет ли конкретный чат историю, использует ли сообщения для обучения и кто получает доступ к журналам. Это отдельные свойства сервиса. Оценивать их нужно по документации соответствующего продукта, а не по названию технологии в серверной инфраструктуре.
Какие доказательства нужны
Для содержательной оценки нужны ответы на проверяемые вопросы: какие компоненты входят в доверенную среду, кто управляет ключами, как подтверждается целостность платформы и что происходит при неудачной проверке. Отдельный вопрос — какие данные остаются за пределами защищённого контура.
Практическую ценность также определяют условия эксплуатации: поддерживаемые конфигурации, обновления, восстановление после сбоев и накладные расходы защиты. Переданный материал не содержит независимых измерений. Поэтому делать выводы о скорости или превосходстве над альтернативами преждевременно.
Как разобрать похожий анонс
Текстовый чат можно использовать для первичного разделения утверждений и пробелов. Ниже — пример запроса: после него следует вставить только общедоступный текст, без внутренних документов и конфиденциальных данных. Такой разбор не заменяет техническую проверку.
Пример запроса для разбора анонса
Разбери приведённый ниже общедоступный анонс. Отдели факт публикации от заявлений производителя и будущих планов. Укажи, что известно о защите данных, какие ограничения не раскрыты и какие выводы для пользователя чата делать рано. Не дополняй текст догадками; перечисли вопросы для проверки.
Что меняется на практике
| Вопрос | Что известно | Что проверить |
|---|---|---|
| Функции чата | Пользовательское обновление не подтверждено | Есть ли отдельный анонс самого сервиса |
| Защита вычислений | Производитель заявляет аппаратные механизмы | Какие компоненты и данные они охватывают |
| Доступ администратора | Важна конкретная граница доверия | Кто управляет ключами и проверками |
| Хранение переписки | Правила чатов в материале не раскрыты | Политику хранения и использования сообщений |
| Готовность внедрения | План интеграции не равен работающей услуге | Подтверждение эксплуатации конкретной конфигурации |
Короткие ответы
Означает ли анонс, что любой чат теперь безопасен для секретных данных?
Нет. Защита вычислительной инфраструктуры не устанавливает правила обработки сообщений конкретным приложением и не подтверждает, что оно использует эту технологию.
Чем анонс отличается от доказательства эффективности?
Анонс фиксирует позицию производителя. Для оценки эффективности нужны описание модели угроз, проверяемая конфигурация и результаты испытаний с понятными условиями.
Первоисточники и проверка
- NVIDIA Confidential Computing Expands, Enabling Frontier Model Builders to Securely Scale Across Global Infrastructure — NVIDIA. Дата источника: 2026-10-21; проверено 2026-10-25.